主 题:一个论坛隐私保护脚本:防止帖子中的外部图片泄露你的 IP 地址与 UA
发 布 者:hetray
标签分类: 技术
时 间:2026-10-08 16:01:52
内容预览:平时逛论坛的时候,大家可能没注意到一个隐私问题:有些帖子里的图片,并不是上传到论坛服务器的,而是引用了第三方图床的图片。这意味着,你只是打开帖子看了一眼,浏览器就可能自动向外部图片服务器发起请求。如果这个图床是发帖人自己控制的,那么理论上,他就可以记录每一个加载图片的访客的信息。比如:IP 地址:可能推测你的大致地理位置和网络运营商浏览器信息:通过 User-Agent 等请求头了解浏览器、操作系统等信息访问时间:知道你什么时候打开过这个帖子来源信息:在 Referer 策略允许的情况下,可能知道你从哪个页面加载了图片用 net.coffee IP 信息卡片图片来做一个实际例子:[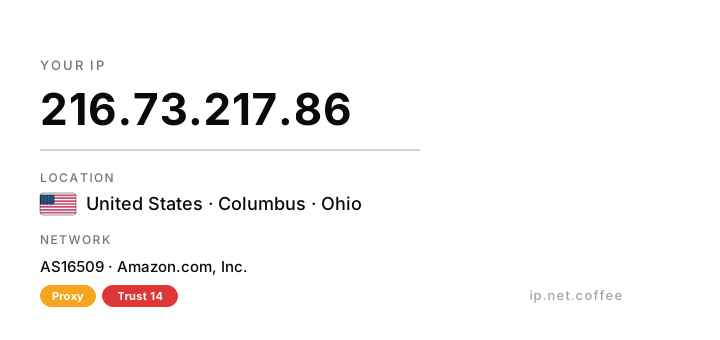](https://ip.net.coffee/ip/ "查看 IP")而且不需要你点击图片,也不需要执行什么恶意代码。只要浏览器正常加载了这张图片,就可能产生记录。当然,单凭一张图片通常无法直接知道你的论坛账号是谁,但结合访问时间、IP 和其他信息,在某些情况下可能进一步关联用户身份。所以写了一个油猴脚本:Forum External Image Proxy原理很简单:把论坛帖子中的外部图片,自动改为通过 wsrv.nl 图片代理服务加载。原本的加载方式:你的浏览器 → 发帖人控制的图床使用脚本后:你的浏览器 → wsrv.nl → 外部图床这样,原始图床通常看到的是代理服务器发出的请求,而不是你浏览器直接发出的请求,从而降低真实 IP 和浏览器信息直接暴露给外部图床的风险。脚本特点自动识别外部图片:不需要手动操作,打开帖子就会自动处理。论坛自身图片保持直连:避免所有图片都经过代理,减少不必要的影响。支持懒加载和动态内容:滚动页面
直达链接: https://www.nodeseek.com/post-970613-1
发 布 者:hetray
标签分类: 技术
时 间:2026-10-08 16:01:52
内容预览:平时逛论坛的时候,大家可能没注意到一个隐私问题:有些帖子里的图片,并不是上传到论坛服务器的,而是引用了第三方图床的图片。这意味着,你只是打开帖子看了一眼,浏览器就可能自动向外部图片服务器发起请求。如果这个图床是发帖人自己控制的,那么理论上,他就可以记录每一个加载图片的访客的信息。比如:IP 地址:可能推测你的大致地理位置和网络运营商浏览器信息:通过 User-Agent 等请求头了解浏览器、操作系统等信息访问时间:知道你什么时候打开过这个帖子来源信息:在 Referer 策略允许的情况下,可能知道你从哪个页面加载了图片用 net.coffee IP 信息卡片图片来做一个实际例子:[](https://ip.net.coffee/ip/ "查看 IP")而且不需要你点击图片,也不需要执行什么恶意代码。只要浏览器正常加载了这张图片,就可能产生记录。当然,单凭一张图片通常无法直接知道你的论坛账号是谁,但结合访问时间、IP 和其他信息,在某些情况下可能进一步关联用户身份。所以写了一个油猴脚本:Forum External Image Proxy原理很简单:把论坛帖子中的外部图片,自动改为通过 wsrv.nl 图片代理服务加载。原本的加载方式:你的浏览器 → 发帖人控制的图床使用脚本后:你的浏览器 → wsrv.nl → 外部图床这样,原始图床通常看到的是代理服务器发出的请求,而不是你浏览器直接发出的请求,从而降低真实 IP 和浏览器信息直接暴露给外部图床的风险。脚本特点自动识别外部图片:不需要手动操作,打开帖子就会自动处理。论坛自身图片保持直连:避免所有图片都经过代理,减少不必要的影响。支持懒加载和动态内容:滚动页面
直达链接: https://www.nodeseek.com/post-970613-1
