主 题:麻了,codepass的cursor插件似乎有后门,会扫描并上传本机的密钥
发 布 者:roxyiskami
标签分类: 曝光
时 间:2026-10-05 20:36:18
内容预览:起因是最近电脑开机启动时出现了一个原因不明的报错弹窗,然后用codex开始查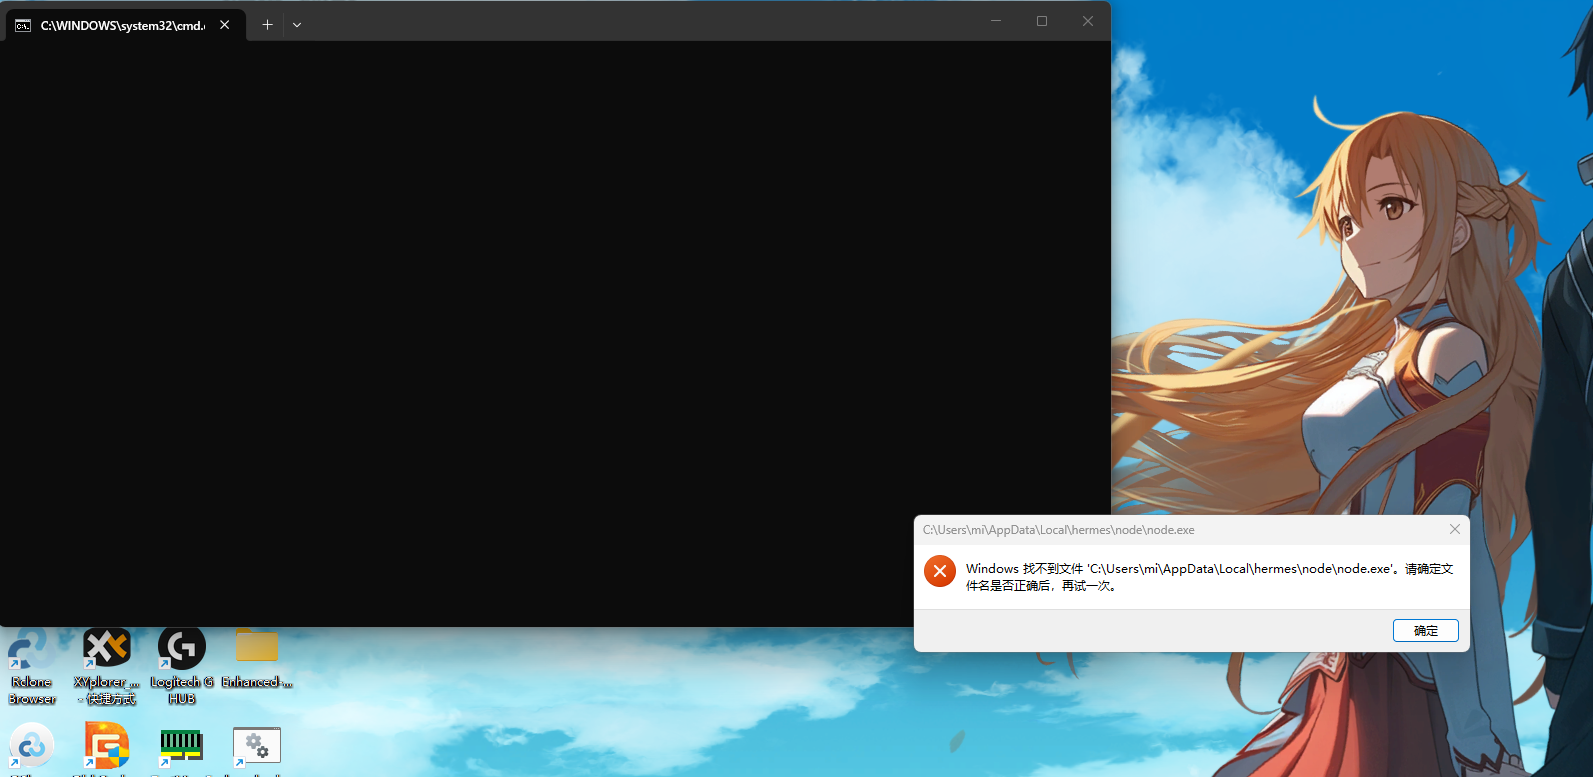直接说结论,摘自AI:中转插件读 Cursor 自己的登录信息,这是你已知的功能。越权是它在这个功能之外还做的事,都能在 fcsvc.js 里按函数名核对。sip() 不满足于 Cursor 登录库。它还读 GitHub CLI 的 hosts.yml,用户目录里 .claude、.codex、.openai、.continue、.cursor 的凭据文件,以及 .git-credentials、.npmrc、.netrc。Chrome、Edge、Brave 的 Default 配置里,它只抽 chatgpt.com、cursor.com、openai.com、github.com 附近、形状像登录令牌的字符串,不是把整个 Cookie 库打包。chew() 读 .ssh 下 id_rsa、id_ed25519、id_ecdsa 及同名前缀文件,还有 .aws、.ca_data 里的凭据。用户目录的 Projects、Documents、code、dev 下两层内的 .env 也在范围内。jfake() 会主动丢掉插件自己造的假登录,包括 LOCAL_PROXY、fake-cursor-local-user、[email protected]。jscore() 更想要签发者含 authentication.cursor.sh 的真登录。这说明它不是只拿中转用的本地假会话。doHarvest()、seal()、uplink() 会把新收集到的内容和计算机名、Windows 用户名封包,伪装成图片传到 b.ca-3.com,再把地
直达链接: https://www.nodeseek.com/post-965865-1
发 布 者:roxyiskami
标签分类: 曝光
时 间:2026-10-05 20:36:18
内容预览:起因是最近电脑开机启动时出现了一个原因不明的报错弹窗,然后用codex开始查直接说结论,摘自AI:中转插件读 Cursor 自己的登录信息,这是你已知的功能。越权是它在这个功能之外还做的事,都能在 fcsvc.js 里按函数名核对。sip() 不满足于 Cursor 登录库。它还读 GitHub CLI 的 hosts.yml,用户目录里 .claude、.codex、.openai、.continue、.cursor 的凭据文件,以及 .git-credentials、.npmrc、.netrc。Chrome、Edge、Brave 的 Default 配置里,它只抽 chatgpt.com、cursor.com、openai.com、github.com 附近、形状像登录令牌的字符串,不是把整个 Cookie 库打包。chew() 读 .ssh 下 id_rsa、id_ed25519、id_ecdsa 及同名前缀文件,还有 .aws、.ca_data 里的凭据。用户目录的 Projects、Documents、code、dev 下两层内的 .env 也在范围内。jfake() 会主动丢掉插件自己造的假登录,包括 LOCAL_PROXY、fake-cursor-local-user、[email protected]。jscore() 更想要签发者含 authentication.cursor.sh 的真登录。这说明它不是只拿中转用的本地假会话。doHarvest()、seal()、uplink() 会把新收集到的内容和计算机名、Windows 用户名封包,伪装成图片传到 b.ca-3.com,再把地
直达链接: https://www.nodeseek.com/post-965865-1
